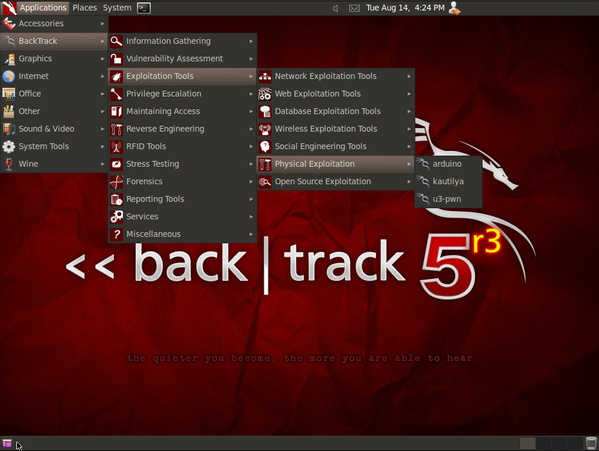
Backtrack 5 R3


Backtrack කියන්නෙ සරලව කීනව නම්, ලිනක්ස් කර්නලය පාදක කොටගත් යම් නෙට්වර්ක් එකක හෝ වෙබ් අඩවියක ආරක්ෂාව පරීක්ෂා කිරීමට (Penetration testing and Security Auditing) නිපදවා ඇති ටූල් ගනනාවකින් සමන්විත මෙහෙයුම් පද්ධතියක්. ආයෙත් කියනවනම් උබුන්ටුමයි.  විෂේශත්වෙ තියෙන්නෙ Backtrack tools ටික විතරයි. අපිට ඕනනම් මේ ටූල් ටිකඋබුන්ටු වලටත් දා ගත හැකි. මේක හදන්නෙ Offensive-Security කියලා කට්ටියක්. පූජාකරන ආරක්ෂාව 
ඉතිං මම මේ දැං කතා කරන්න හදන Backtrack 5 R3 (Release 3) කියන එක ආවෙ මේ අවුරුද්දෙ (2012) අගෝස්තු 13. මේ සංස්කරනයේ අළුත් ටූල් 60ක් අන්තර්ගත වෙනවා කියලා තමයි අදාල වෙබ් අඩවිය දක්වන්නෙ. ඒ ටූල් වලින් බොහොමයක් මේ ගිය ජුලි මස ඇමෙරිකාවේ Las Vegas වල පැවැතුණු Defcon and Blackhat Conference කියන සමුළුවේදි තමයිලු පිටකරලා තීන්නෙ.

සැ:යු: මෙහි එන සියළුම ටූල්  Backtrack වලට ආවේණික වන එවා නොවේ.

වැදගත්: මේ ලිපියේදී මෙහි අඩංගු ටූල් භාවිත කරන අයුරු ගැඹුලින් සාකච්ජා කිරීමට බලාපොරොත්තුවක් නැත. (හැක් කිරීමට)

මෙම ස්ථානයෙන් ඔයාට Backtrack 5 R3 බාගත කල හැක:
http://www.backtrack-linux.org/downloads/


Fern Wi-Fi Cracker 

Fern Wifi Cracker කියන ටූල් එක නිපදවලා තියෙන්නෙ Wi-fi නෙට්වර්ක් හැක්/ක්‍රැක් කරන්න. python වලින් ලියපු වැඩසටහනක්. මේක ඉතාම පහසු වන්නෙ භාවිතා කරන්නාට පහසු ලෙස GUI (Graphical User Interface) එකකුත් එක්ක තමා මේක නිර්මාණය කරලා තීන්නෙ.

ඔයාට ඕනනම් මෙතනින් ගිහින් Fern Wifi Cracker ඔයාගෙ ඕනැම ලිනක්ස් පරිගනකයකට දාගත හැකි.


Backtrack වලිං යනවනං මෙන්න පාර.
Backtrack > Exploitation Tools > Wireless Exploitation Tools > WLAN Exploitation > wepcrack

සමාවෙන්න මෙතනිං එහා මට Fern Wifi Cracker භාවිත කරන අයුරු පැහැදිය නොහැක්කේ මා අසල WiFi හෝ WiFi රවුටරයක් නැති බැවිනි.


අදට ආරම්භක කුඩා ලිපිය අවසානයි. තවත් Backtrack ටූල් එකකින් හමුවෙමු.

Comments

Post a Comment

ඔබේ අදහසට බෝම තුති. (ඔබගේ සියළුම අදහස් කියවන අතර, ඔබගේ ගැටළු වලට පමණක් නැවත Reply කරන බව කරුණාවෙන් සළකන්න)

Popular posts from this blog

DDoS ඇටෑක් එකක් දෙමුද? HOIC

ගෙවී ගිය අවුරුදු කීපය තුළ දැවන්තම සයිබර් ප්‍රහාරය!  හැබැයි එව්වනං ගැහුවෙ බොට් එහෙම දාලා. මෙකෙනුත් ගැහුවා FBI එකට. හෑ... මේ මොකක්ද කියන්නෙ?   ඇයි කාටවත් කියන්න ඕන නෑනෙ DDoS ගැන, හැමෝම දැං ඕක ගැන දන්නවනෙ.   හා කෙටියෙං කියන්නං මේකෙං කරන්නෙ වෙබ් අඩවියකට ට්‍රැෆික් එකක් දෙන එක. හැක් හොද දරුණු ට්‍රැෆික් එකක් අස්සෙං යන්න පුළුවන්ද? බෑනෙ. තා පහදන්න ඕනෙයි? බෑ මම දන්නෙ නෑ... බොට් නෙට් භාවිතා නොකර  DDoS ගහන්න පුළුවන් හොදම ටූල් එකක් තමයි HOIC කියන්නෙ. මම  HOIC   වැඩකරන හැටි(සිද්ධාන්ත) දන්නෙ නෑ. ඒත්, වැඩ කරවගන්න හැටි කියාදෙන්නං.  මුලිංම අවශ්‍යය හතුරු අඩවියේ ලිංකුව ගන්න.    ලිංකුවේ http:// හෝ https:// තිබිය යුතුය. http://allbloglk.blogspot.com/  පසුව HOIC රන් කරලා දකුණෙ පහල තියෙන “ + “ ලකුණ ඔබලා එන වින්ඩෝවෙ URL යටතෙ එම ලිංකුව Past (Ctrl+V) කරන්න. ඊළඟට Power යටතෙ ඔයාට අවශ්‍යය බලය දෙන්න.  High තමා හොදම ඒත් ඔයාගෙ පරිගණකය ස්ලෝ වේවි. ඒක නිසා Medium දෙන්න. Booster එකක් දැම්මොත් තවත් සාර්ථකයි. අපිට ඒ පිළිබද දැනුමක් නෑ.....

Copy කිරිල්ලෙන් ඔබේ බ්ලොගර් අඩවිය ආරක්ෂා කරගන්න.

පොඩි දෙයක් කරන්න තීන්නෙ. යන්න Edit HTML වලට (Design > Edit HTML). ගිහින් HTML බොක්ස් එකේ ඔක්කොම සිලෙක්ට් කරන්න. දැං මේ කොටස හොයාගන්න (Ctrl+F).  <body> පස්සෙ ඒ කොටස වෙනුවට පහත ටික පේස්ට් කරන්න.  <body onmousedown="return false" oncontextmenu="return false" onselectstart="return false"> කාටවත් බෑ ආයෙ ඔයාගෙ බ්ලොගෙන් කොපි පේස්ට් කරන්න. Post Closed!

Google Chrome සම්පූර්ණයෙන් Remove කරමු.

මම දන්නෙ නෑ මේක ඔබට විශේෂ වේවිද කියලා. කිසියම් Setting ගැටළුවක් මත මම Chrome සාමාන්‍යය විදියට අන්ස්ටෝල් කරලා ආයෙ ඉන්ස්ටෝල් කරා. ඒත් පෙර පරිදිම Setting ක්‍රියාත්මක උණා. ඔබටත් එහෙම උණොත් මේ ලිපිය ගොඩක් වැදගත් වෙයි. මුලිංම සාමාන්‍යය විදියට අන්ස්ටෝල් කරන්න. දැං අපි Chrome සම්බන්ධව Windows registry එකේ ඇති ෆයිල්ස් රිමූ කළ යුතුයි. ඒ සදහා මෙම reg ෆයිල් එක භාවිතා කරන්න. එම ෆයිල් එක බාගතකොට රන් කරන්න. ලැබෙන සියළුම මැසේජ් Yes කරන්න. දැං ස්ටාට් මෙනු හරහා Run ඕපන් කොට, පහත විධානය ලබාදෙන්න.                         %LOCALAPPDATA%\Google එහිදී ඔපන් වන වින්ඩෝවේ ඇති සියළුම ෆෝල්ඩර් මකා දමන්න. දැං Google Chrome ඔබේ පර්ගණකයෙන් 100%ක් ඉවත් වී ඇත.